
朝の澄んだ光が差し込むリビングで、淹れたての温かい珈琲を片手にスマートフォンを操作するひととき。現代の住まい探しは、わざわざ街の不動産会社へ足を運ばなくても、画面を指先で軽やかにスクロールするだけで数万件の物件写真や間取り図を眺められる時代になりました。仕事や家事の合間に希望の街を思い描き、これからの新しい暮らしに胸を躍らせる時間は、本来であれば日々の生活に心地よい彩りと希望をもたらす豊かな時間であるはずです。
しかしその一方で、スマートフォンの画面の向こう側に広がるデジタル空間では、生活者の平穏な日常を静かに脅かすサイバー犯罪が過去にない規模で急増しています。「ネットで物件の見積もりや問合せを一度送信しただけなのに、見覚えのない不動産会社や投資勧誘から連日電話がかかってくる」「身に覚えのないログイン通知や不審なSMSが届き、パスワードが流出したのではないかと不安になる」といった切実な声が、日々の実務現場において数多く寄せられるようになりました。
賃貸借契約や住まい探しの現場で10年以上お客様の個人情報と向き合ってきた専門アドバイザーの視点から率直にお伝えすると、こうした被害の多くは生活者個人の過失だけが原因ではありません。むしろ、住まい探しのWebサービスや一括集客プラットフォームの裏側に潜む「構造的な脆弱性」と、AIツールを悪用して機械的な攻撃を繰り返す現代のサイバー犯罪の手口が結びついた結果として引き起こされています。大切な個人情報を守り、心から安心して新しい暮らしの一歩を踏み出すために、まずは今サイバー空間で何が起きているのかという客観的な事実から紐解いていきます。
- しかしその一方で、スマートフォンの画面の向こう側に広がるデジタル空間では、生活者の平穏な日常を静かに脅かすサイバー犯罪が過去にない規模で急増しています。
- 「警察庁最新統計が示す不正アクセスの急増と生活者への脅威」の観点から、ライフスタイルに応じた実質負担と設備仕様の差を客観的に比較・検証します。
- 契約前の募集図面確認や専門家への事前相談を通じて、隠れた追加費用や入居後のトラブルを未然に防ぐことが重要です。
警察庁最新統計が示す不正アクセスの急増と生活者への脅威
デジタル化の恩恵が生活の隅々まで行き渡る一方で、インターネットを介した不正アクセス犯罪は年々その深刻度を増しています。警察庁が公表した最新の「不正アクセス行為の発生状況」に関する統計資料においても、生活者が利用する身近なオンラインサービスへの侵入被害が過去最多水準に達している実態が明らかになっています。
認知件数7,000件超・前年比30%増の衝撃的な実態
警察庁が取りまとめた不正アクセス行為の禁止等に関する法律違反の認知件数は、年間で7,000件の大台を突破し、前年比で30%以上の大幅な増加を記録しました。この数字は警察当局が被害届を受理し、正式に事件として立件・認知した件数のみを集計したものであり、氷山の一角にすぎません。実際には、利用者が被害に気づいていない潜在的なケースや、企業側が公表せずに内部で対処したインシデントを含めると、水面下ではその数十倍から数百倍に及ぶ不正ログインの試行が行われていると推計されています。
被害が発生しているプラットフォームの傾向を見ると、過去に多く見られた大企業の中枢サーバーや官公庁に対する標的型攻撃だけでなく、一般の生活者が日常的にログインしている各種Webポータル、会員制サービス、オンライン手続き窓口への不正アクセスが全体の大多数を占めるようになりました。攻撃者の狙いは、特定の重要機密を盗み出すことだけではなく、一般市民のアカウントに侵入して保存されている氏名、電話番号、住所、勤務先情報、さらには決済情報やポイント残高を詐取し、それをアンダーグラウンドの市場で転売することにシフトしています。
パスワードリスト攻撃と識別符号窃取が最多を占める背景
警察庁の統計において、不正アクセス行為を可能にさせた原因(侵入の手口)を詳細に分析すると、極めて顕著な傾向が浮き彫りになります。侵入原因の半数以上を占めているのが「利用権者のパスワード設定・管理の甘さにつけ込んだ手口」であり、その具体的な攻撃手法の中心となっているのが「パスワードリスト攻撃(クレデンシャルスタッフィング)」です。
パスワードリスト攻撃とは、過去に他社のWebサービス等から流出してダークウェブなどの闇市場に流通している「ID(メールアドレス)とパスワードの組み合わせリスト」を入手し、別のWebサービスに対して自動プログラムを用いて片っ端からログインを試みる手法です。生活者の多くが、複数のWebサイトやアプリで同じメールアドレスと同一のパスワードを使い回している心理的・実務的な隙を突くことで、攻撃者は特別な脆弱性を探すことなく容易に正規ユーザーになりすまして侵入を果たしてしまいます。
さらに近年では、ログイン後に発行されるセッション情報やCookie、API通信に用いられるアクセストークンなどの「識別符号」を不正に窃取・偽造する手口も増加傾向にあります。これにより、一度正常に認証を通過したように装ってサービス内部を巡回し、保管されている顧客名簿や登録データを一括で抜き取る事案が発生しています。「自分は目立つ存在ではないから狙われない」という油断は通用せず、インターネット上にアカウントを持つすべての生活者が、無差別に試行される攻撃網の対象となっているのが現代の厳然たる事実です。
| 攻撃手法・手口 | 攻撃のメカニズム | 攻撃者の主目的 | 生活者が受ける実質的被害 |
|---|---|---|---|
| パスワードリスト攻撃 (クレデンシャルスタッフィング) |
過去に他社から漏洩したIDとパスワードの組み合わせを使い、別サイトへ機械的に総当たり試行する | 正規アカウントの乗っ取り、登録個人情報や決済機能の悪用 | 身に覚えのないサービス利用、アカウントロック、個人情報流出 |
| 公開ツールの自動スキャン (脆弱性ボット巡回) |
インターネット全域のサーバーに対し、既知の脆弱性や設定不備を自動検出ツールで24時間探査する | 管理画面の突破、サーバーの乗っ取り、ランサムウェア感染 | 利用中サービスの突然の停止、データ暗号化による消失リスク |
| サプライチェーン攻撃 (委託先・提携網経由) |
セキュリティが強固な大手企業を直接狙わず、防御が手薄な提携先や委託先の中小企業を踏み台にして侵入する | 提携網全体で共有されている大規模な顧客名簿の一括窃取 | 登録した覚えのない業者からの大量の営業電話、迷惑メール・詐欺SMS |
| 高度フィッシング (ソーシャルエンジニアリング) |
実在する企業そっくりのSMSやメールを送り、偽のログイン画面に誘導して認証情報を自発的に入力させる | 最新のID・パスワード、ワンタイムパスワードの即時窃取 | 不正送金、クレジットカードの不正利用、なりすまし契約被害 |
ポータルサイトの賃料や敷金・礼金を入力するだけで、仲介手数料や保証料を含むリアルな初期費用総額を自動算出。不要な付帯費用の見直しにもご活用いただけます。
サイバー攻撃の現代的リアル:AI悪用と古典的手法の自動化
ニュースや報道で「AIを悪用したサイバー攻撃」という言葉を目にすると、SF映画に出てくるような自己学習型の超高度ウイルスや、誰も知らない未知のシステム欠陥を突く天才的なハッキングを想像されるかもしれません。しかし、情報セキュリティの最前線で起きている現実の様相は、それとは大きく異なっています。
攻撃のハードル低下と「古典的攻撃」の大量機械化
生成AIの登場によってサイバー犯罪の世界で起きた本質的な変化は、「攻撃技術の高度化」というよりも「攻撃を実行するためのコストの劇的な低下」にあります。従来であれば、ネットワーク通信の深い知識やプログラミング言語に精通した専門的な攻撃者しか作成できなかった不正アクセス用のスクリプトや脆弱性探査ツールが、生成AIの支援を受けることで、専門知識の浅い悪意ある人物であっても短時間で組み立てられるようになりました。
しかし、彼らが実際に動かしている攻撃ロジックそのものは、真新しい技術ではありません。その正体は、何年も前から存在している「古典的な手法」の大量機械化です。具体的には、漏洩した認証情報を秒間数十回から数百回入力し続けるスクリプトや、インターネット上に公開されているオープンソースの探査ツールをクラウド上に配置し、世界中のサーバーのIPアドレスに対して休むことなくドアノブをガチャガチャと回し続けるような自動巡回ボットです。
つまり、攻撃者が特別な知恵を絞っているのではなく、「昔からある空き巣の道具を、AIとクラウドという無尽蔵の動力を使って24時間365日、全自動で動かし続けている」というのが現代のサイバー攻撃のリアルな構図です。攻撃側は数万回の試行のうち、たった1つのサーバーや1人のユーザーが設定の甘いパスワードを残していれば侵入に成功するため、防御側には「すべての玄関口を隙間なく強固に塞ぎ続ける」という極めて高い規律が求められています。
人間を騙す高度フィッシングとソーシャルエンジニアリングの進化
一方で、生成AIの悪用が生活者個人に対して最も直接的かつ危険な威力を発揮しているのが、人間の心理を巧みに操る「ソーシャルエンジニアリング(フィッシング詐欺)」の進化です。
これまでのフィッシングメールや偽SMSは、機械翻訳特有の不自然な日本語フォント、助詞の誤用、粗雑なレイアウトによって、注意深い生活者であれば「これは怪しい」と直感的に見破ることが可能でした。しかし、高度な日本語処理能力を持つLLMを悪用することにより、実在する大手金融機関、宅配業者、不動産ポータル、公共料金窓口の公式通知と見分けがつかない、自然で礼儀正しい日本語の文面が瞬時に自動生成される環境が整ってしまいました。
さらに、引越しシーズンの繁忙期には「お部屋探しの契約確認」「敷金の精算手続き」、確定申告の時期には「税金の還付通知」といったように、生活者の現在の関心や季節の文脈に完璧に合わせたメッセージが配信されます。届いたメッセージのリンク先には、本物と寸分違わぬ偽のログイン画面や個人情報入力フォームが待ち構えており、そこで入力されたID、パスワード、暗証番号がリアルタイムで攻撃者のサーバーへ吸い上げられてしまいます。技術的な欠陥を突く攻撃だけでなく、生活者の日常の信頼感を逆手に取る騙しの手口が精緻化している点にも、深い警戒が必要です。
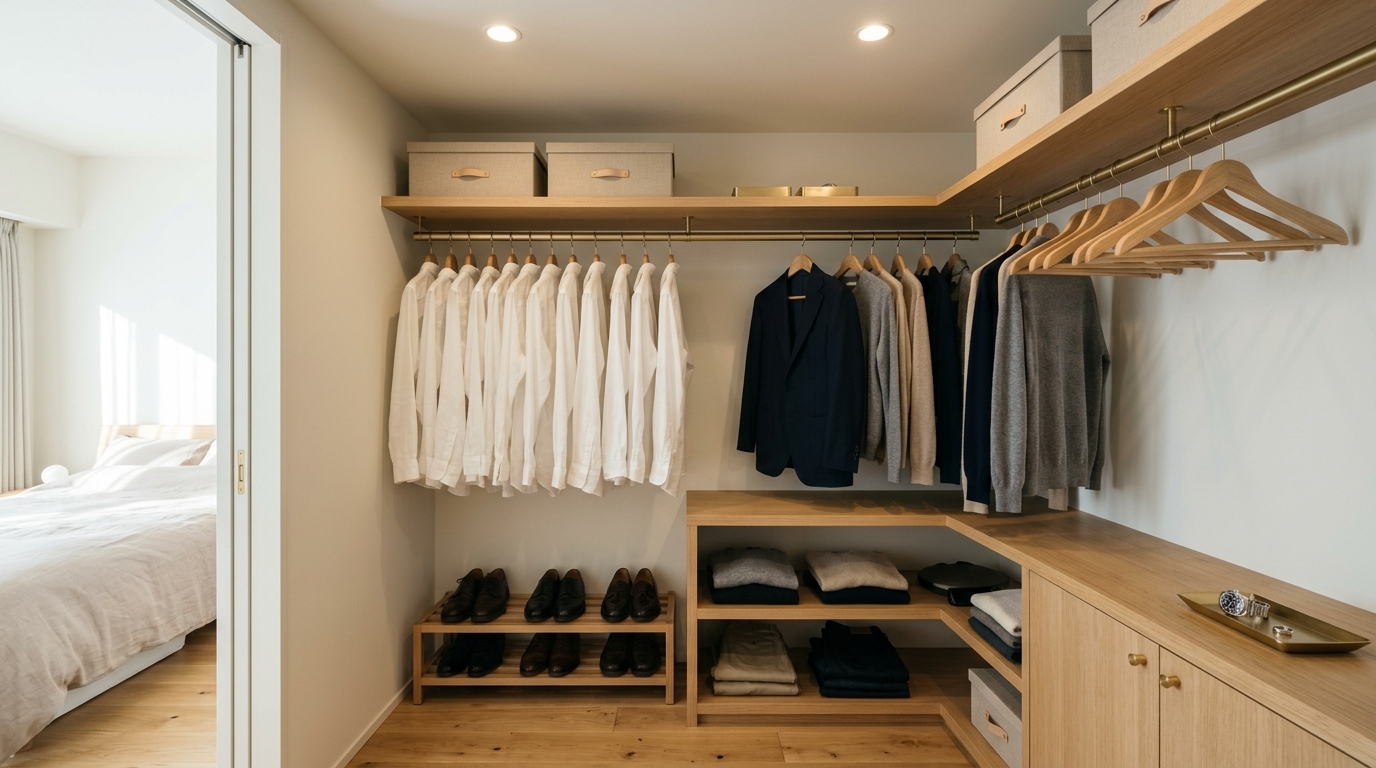
【建築基準法と住まい】2SLDKの「S」を快適なウォークインクローゼットや趣味部屋にする工夫
採光条件によって居室扱いにならないサービスルームは、衣類や大型荷物の集中収納だけでなく、静かな書斎としても高い実用性を誇ります。
IPA10大脅威第2位「サプライチェーン攻撃」と一括見積もりモデルの罠
個人のパスワード管理やフィッシング対策と同じくらい、あるいはそれ以上に生活者が警戒しなければならないのが、自らの目の届かない場所で発生する「サプライチェーン攻撃」の脅威です。独立行政法人情報処理推進機構(IPA)が毎年選定する「情報セキュリティ10大脅威 2026」の組織編において、ランサムウェア被害に次ぐ第2位に選出されたのが「サプライチェーンの弱点を悪用した攻撃」です。
業務委託先や提携網の「最も弱い環」を突く攻撃構造
サプライチェーン攻撃とは、セキュリティ対策が厳重に施された中核企業を直接攻撃するのではなく、その企業と提携している取引先、業務委託先の中小企業、外部のソフトウェア開発会社、保守パートナーといった「セキュリティ対策の強度が相対的に低い周辺組織」を踏み台にして侵入する手口を指します。
どれほど強固な石垣と鉄の城門を備えた本丸であっても、食料を搬入する裏口の通用門が無施錠であれば、城全体が簡単に制圧されてしまいます。情報セキュリティの世界でも全く同様に、大手企業が数億円のセキュリティ設備を導入していても、日々の業務データを共有している下請け企業のパソコンがウイルスに感染していたり、クラウドストレージのアクセス設定が公開のまま放置されていたりすれば、そこから機密データや顧客名簿が外部へ流出してしまいます。「防衛網の強さは、最も弱い環(Weakest Link)の強度で決まる」というセキュリティの鉄則を、攻撃者は冷徹に突き突いてきます。
一括見積もり・一括集客サイトが抱える名簿拡散の構造的リスク
このサプライチェーン攻撃の構造的脆弱性が、生活者の日常において最も無防備な形で露呈しているのが、不動産業界や引越し・保険業界に広く根付いている「一括見積もり」「一括問合せ」のビジネスモデルです。
住まいを探している生活者の多くは、「一度の入力で複数の会社からお得な提案が届く」「最も安い初期費用の見積もりが手に入る」といった手軽さに魅力を感じて一括サイトを利用します。しかし、入力フォームに氏名、電話番号、メールアドレス、現在の住まい、年収、勤務先といった極めてセンシティブな個人情報を打ち込んで送信ボタンを押した瞬間、その裏側では何が起きているのでしょうか。
一括集客ビジネスの根底にあるのは、「集めた生活者の名簿を、提携する不動産会社や加盟店へ1件あたり数千円から数万円で転送・販売する」という送客モデルです。利用規約の奥深くに小さく記載された「提携パートナー企業各社への情報提供に同意する」という一文に基づき、登録された個人情報は、ユーザーの意思とは無関係に数十社から数百社もの提携不動産会社へ一斉に配信・同期されます。
問題は、その名簿データを受け取った数百社のセキュリティ管理水準が、会社ごとにあまりにも違いすぎるという点です。大手企業のように社内専任のセキュリティ部門が監視している会社もあれば、街の小さな仲介店や個人代理店のように、従業員のパソコンに市販のウイルス対策ソフトが入っているだけで、パスワードをディスプレイの横に付箋で貼っていたり、二段階認証を設定していない個人のメールソフトで名簿を受信していたりする店舗も混在しています。
この巨大な提携網(サプライチェーン)の中に、たった1社でもセキュリティ意識の低い会社や、マルウェアに感染したパソコンがあれば、生活者が登録した大切な電話番号や個人情報は、そこから瞬時に外部へ漏洩します。さらに深刻なケースでは、退職する元従業員が営業用の名簿データを私物のUSBメモリで持ち出し、裏の名簿業者や怪しい投資用マンションの営業グループへ転売してしまうといった内部不正のリスクも常に付きまといます。
「一括見積もりに登録した直後から、知らない不動産会社からひっきりなしに電話がかかってくる」「数ヶ月経っても、登録した覚えのない投資会社から怪しいSMSやダイレクトメールが届く」という生活者の疲弊は、まさにこの「名簿拡散型サプライチェーン」が引き起こした必然的な構造的弊害といえます。
一般的な一括見積もり・一括集客モデル
- 個人情報の共有先:提携する数十社〜数百社の不動産会社へ一斉拡散
- サプライチェーンリスク:提携先の中に1社でも脆弱な会社があれば情報流出
- 生活者への連絡:名簿を購入した各社から一斉に営業電話・追客の嵐
- 情報保持の範囲:初期段階から氏名・電話番号・勤務先の入力を強制要求
- 責任の所在:流出時の原因特定が極めて困難で各社が責任転嫁しがち
当サービスが実践する直接完結モデル
- 個人情報の共有先:第三者共有ゼロ(0社)。自社専任アドバイザーが直接完結
- サプライチェーンリスク:外部への名簿横流し自体が存在しないためリスク極小
- 生活者への連絡:しつこい営業電話や強引なセールスは一切なし(完全ゼロ)
- 情報保持の範囲:初期の物件診断や相場相談では電話番号の登録不要
- 責任の所在:自社専属の宅建士が最初の相談から契約まで一気通貫で責任対応
| 比較項目 | 一般的な一括見積もりサイト | 一般的な街の仲介会社 | 当サービスの直接完結防犯設計 |
|---|---|---|---|
| 外部データ共有数 | 数十社〜数百社へ一斉転送・販売 | 提携の保証会社や元付業者等 | 完全ゼロ(0社) 社内専任チームで完結 |
| 初期相談時の電話番号 | 必須入力(連絡手段として即時送信) | アンケート用紙・問合せで原則必須 | 預からない(登録不要) LINEやWebで匿名相談可能 |
| 営業電話・追客の有無 | 各社から昼夜を問わず電話が殺到 | 店舗の営業担当から定期的な架電 | 営業電話ゼロ 生活者のペースを最優先 |
| 認証・セキュリティ基盤 | サイト運営会社と各提携先でバラバラ | 店舗ごとの運用管理に依存 | グローバル基準の多要素認証(MFA) WAFによる水際防御 |
| 通信ログのプライバシー | 各社のシステム仕様に依存 | 紙の台帳やローカルPC管理が混在 | 電話番号等の自動不可視化 (ログマスキング処理) |
個人情報を守り抜く私たちの設計哲学:「持たない・渡さない・水際で弾く」
こうしたサイバー犯罪の急激な自動化と、不動産業界に蔓延するサプライチェーン拡散のリスクを前にしたとき、私たちはどのような姿勢でお客様の大切な情報をお預かりすべきなのでしょうか。私たちが日々のシステム設計と実務運用において貫いているのは、極めてシンプルでありながら妥協のない「持たない・渡さない・水際で弾く」という4つの防犯設計哲学です。
哲学1:提携網への名簿横流しを行わない「第三者共有ゼロ」
私たちの第一の哲学は、「渡さない」という根本的な決断です。当サービスでは、提携する他社へお客様の名簿を転送・販売して紹介料を得るような送客ビジネスや一括見積もりモデルを一切採用していません。
最初のお部屋探しのご相談から、業者間流通データベースを用いた最新の空室確認、初期費用の客観的な精査、内見のご案内、重要事項説明、そしてご契約に至るまで、すべて自社の専任アドバイザーが一気通貫で責任を持って伴走いたします。外部の提携企業へ個人情報を共有・同期するサプライチェーンそのものを組織として構築していないため、他社のセキュリティの不備や名簿の持ち出し事故によってお客様が迷惑を被るリスクは、構造的に排除されています。
哲学2:初期段階で電話番号を預からない「持たない安心(ゼロトラスト)」
私たちの第二の哲学は、「持たない」という究極の安全策です。セキュリティの世界における不変の真理として、「預かっていないデータは、絶対に盗まれることがない」という原則があります。
一般的な不動産サイトでは、物件の空き状況を確認したり、初期費用の目安を調べたりするだけでも、フォーム上で氏名や電話番号の入力を求められるケースがほとんどです。しかし、生活者が本当に知りたいのは「この物件はまだ募集中なのか」「初期費用はいくらになるのか」という客観的な事実であって、営業担当者からの電話ではありません。
そこで当サービスでは、Webサイトでの初期費用シミュレーターのご利用や、公式LINEでのお部屋探し相談、見積もりのセカンドオピニオン診断を行う初期段階において、生活者の電話番号の入力を一切求めない設計を徹底しています。「ゼロトラスト(何も信頼せず、常に最小限のデータで安全を検証する)」の思想に基づき、生活者のプライバシーを守りながら、まずは安心してプロの知見を手に入れていただける環境を整えています。電話番号をお伺いするのは、実際に内見を確定させる段階や、正式な入居申込の手続きへ進む際など、本当に連絡が必要となる必要最小限のタイミングに限定しています。
哲学3:グローバル標準の多要素認証(MFA)による強固なアクセス制御
私たちの第三の哲学は、厳格な認証による「強固なアクセス制御」です。生活者が利用するシステム、および社内の専任スタッフが顧客情報を閲覧・管理する業務システムにおいて、IDとパスワードの組み合わせだけに頼る脆弱な認証方式を完全に排除しています。
多要素認証(MFA: Multi-Factor Authentication)を標準として組み込み、ログイン時にはパスワードに加えて、スタッフが所持する暗号化トークンや生体認証、あるいはワンタイムコードによる承認を必須としています。これにより、万が一どこかの外部サービスからパスワード情報が漏洩し、悪意ある第三者がパスワードリスト攻撃によってログインを試みたとしても、多要素認証の壁によって侵入は確実に遮断されます。社内スタッフのアクセス権限についても最小特権の原則を徹底し、業務上必要な担当者以外のデータアクセスを厳格に制限しています。
哲学4:クラウド玄関口(WAF)での100%水際遮断と内部ログの不可視化
私たちの第四の哲学は、インターネットとシステムの境界線において不正アクセスを「水際で弾く」多層防御(Defense in Depth)。悪意あるアクセスがサーバーの深部やデータベースに到達してから対処するのではなく、クラウドの最前線(玄関口)で完全に叩き落とす仕組みを構築しています。
当サービスのWebトラフィックは、すべて最先端のクラウド玄関口(WAF: Web Application Firewall / 分散型DDoS防御基盤)を経由する構成となっています。世界中から飛来する悪意あるボット、既知の脆弱性を狙った自動スキャンツール、SQLインジェクションや不正なリクエストをミリ秒単位で瞬時に検知し、100%水際で即座に遮断(Fail-Closed)します。不正なアクセスリクエストが背後のオリジンサーバーやデータベースへ到達することは1件たりとも許しません。
さらに、万全を期した多層防御として、システム内部の通信ログやエラー監視ログに対する「自動マスキング処理」を標準稼働させています。万一の障害調査やアクセス解析を行う際にも、通信ログに含まれる電話番号やメールアドレスなどの個人識別情報は自動的に不可視化(伏せ字化・ハッシュ化)されるため、システムを運用・開発するエンジニアの画面上にも生データが一切露出することはありません。また、法令によって一定期間の保存が義務付けられている帳簿等を除き、法的な要件に基づかない一般的な通信ログやシステムログについては、保持期限が経過した段階でシステム上から自動的かつ安全に完全消去されるデータライフサイクルを徹底しています。見えないインフラの深部に至るまで、生活者のプライバシーを二重三重の鍵で保護し続けています。
| 防護レイヤー | 採用しているセキュリティ機構 | 具体的な防護機能と役割 | 生活者にもたらされる安心感 |
|---|---|---|---|
| 第1層:エッジ境界 (クラウド玄関口) |
Cloud WAF & DDoS防御エンジン グローバル脅威インテリジェンス |
海外からの不正ボットや自動スキャンツールをエッジで検知し、サーバー到達前に100%水際遮断 | サービスの安定稼働と、悪意ある不正侵入の物理的遮断 |
| 第2層:認証・認可 (アイデンティティ管理) |
多要素認証(MFA) 暗号化セッショントークン管理 |
ID・パスワードのみのログインを禁止。ワンタイムコードや生体認証による厳格な本人確認 | 他社で漏洩したパスワードを使い回されても不正ログインされない |
| 第3層:データ保持 (ゼロトラスト原則) |
最小データ保持ポリシー 初期利用時の電話番号非保持 |
相場診断や初期費用相談の段階では電話番号を預からず、必要最小限のデータのみでサービス提供 | 預けていない情報は漏洩しようがないという究極の安心 |
| 第4層:内部通信・監査 (プライバシー保護) |
ログ自動マスキング 保持期限自動消去 エンドツーエンド暗号化 |
内部ログ上の電話番号等を自動不可視化。開発者にも生データを露出させず、法令要件外のログは期限経過後に自動完全消去 | 社内運用者による閲覧ミスや不要なデータ蓄積リスクの徹底排除 |
防犯性の高いマンションとデジタルの防犯設計が共有する「目立たない堅牢な備え」
住まいの防犯性を考えるとき、オートロック、防犯カメラ、ディンプルキー、複製が困難なカードキー、そして外からの視線や侵入経路を遮る内廊下設計など、幾重にも重なる「静かな防壁」が住む人の安心感を支えています。どれか一つの鍵に頼るのではなく、敷地の境界から玄関ドアに至るまでの動線全体で不審者を寄せ付けない「多層防御」こそが、真の安心を生み出します。
デジタルの世界における防犯設計も、全く同じ思想に基づいています。派手な宣伝文句を並べることではなく、クラウドの玄関口で悪意あるボットを水際で弾き、初期段階で電話番号などの重要情報を預からず、多要素認証で鍵を厳格に管理する。住まいを探す生活者が普段はその存在を意識することのない、目立たないけれど確かな防犯の仕組みを徹底することこそが、私たちがお客様にお届けしたい真の安全の形です。
当サービスにおける安全なお部屋探しの利用ステップ
電話番号不要の匿名相談
WebやLINEから電話番号の入力なしで気になる物件や条件を気軽に相談
専任プロによる直接精査
他社への送客を行わず自社の宅建士が業者間DBから最新の募集実態を直接確認
暗号化された安全な手続き
実際の内見予約や申込時にのみ必要な連絡先を預かり暗号化通信で保護
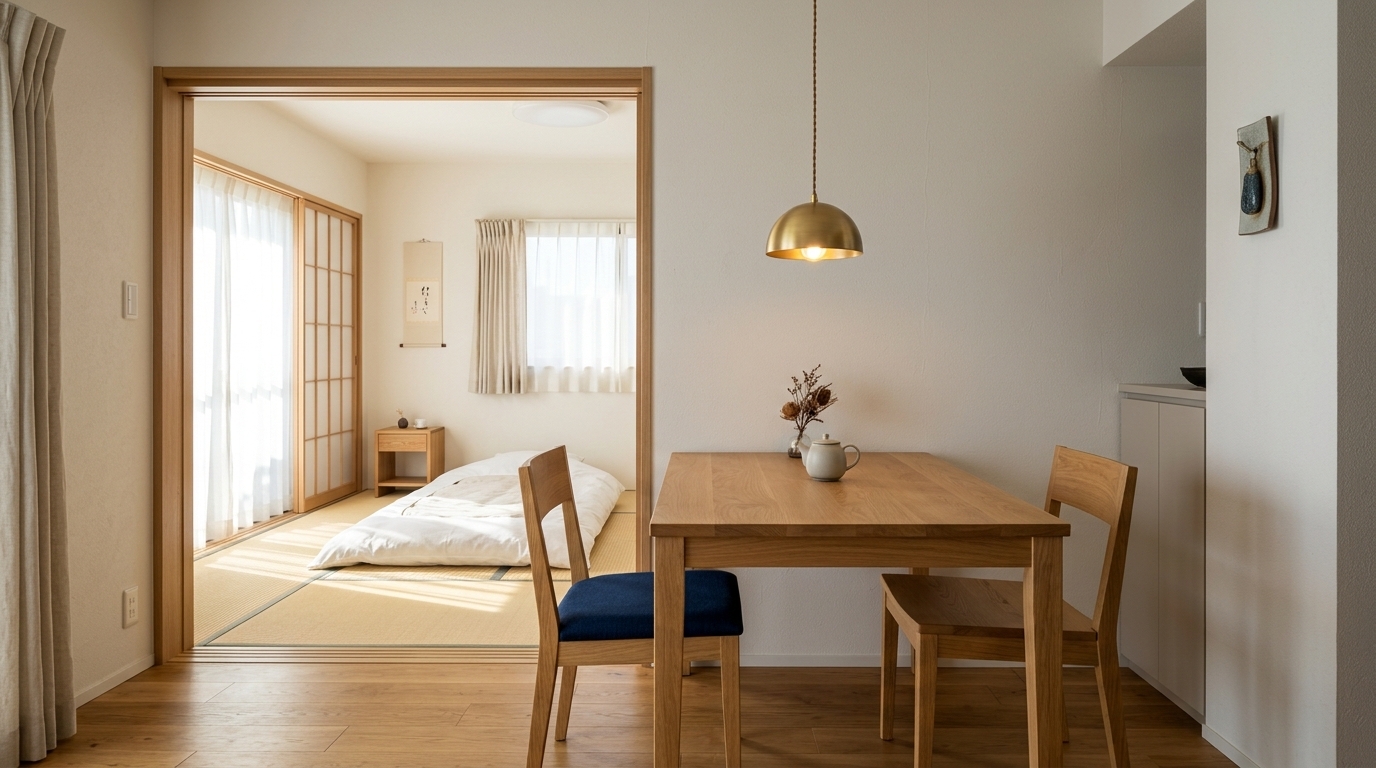
【間取りの工夫】同じ平米数でもこれだけ違う。引き戸と可動間仕切りによる空間の有効活用法
2LDKや2SLDKで暮らす際、壁で完全に仕切られた間取りよりも、引き戸を開閉できる可変プランのほうが体感の開放感は劇的に高まります。生活動線と家具配置の工夫を詳しく解説しています。
安心できる住まい探しのために生活者が実践できる自己防衛策
サービス事業者が堅牢なセキュリティ基盤を整えることは大前提の義務ですが、生活者自身が日々のデジタル利用において基本的な防犯の作法を身につけておくことは、ご自身の大切な財産やプライバシーを守る上で極めて強力な盾となります。ここでは、今日からすぐに実践できる2つの具体的な自己防衛策をお伝えします。
パスワードの使い回しを完全に排除するパスキー・管理ツールの活用
生活者が最も優先して取り組むべき対策は、「すべてのWebサイトやアプリで、同じパスワードを二度と使い回さないこと」です。警察庁の統計が証明している通り、不正アクセスの最大の温床は「どこかで漏れたパスワードが、別のサイトでもそのまま通用してしまうこと」にあります。
もちろん、現代の生活において利用するWebサービスは数十から百個以上に及び、そのすべてに対して複雑で異なる文字列を人間の記憶力だけで管理することは不可能です。そこで強く推奨されるのが、OS標準のパスワード管理機能(iPhoneの「Apple キーチェーン」やAndroid・Chromeの「Google パスワードマネージャー」)、あるいは「1Password」「Bitwarden」といった実績のある専用パスワード管理ツールの活用です。
これらのツールを利用すれば、サービスごとに16文字以上のランダムで強固なパスワードを自動生成し、安全に暗号化して保存してくれます。利用者が覚えるべきものは、パスワードマネージャーを開くためのマスターパスワード1つ、あるいは指紋認証や顔認証だけで済みます。さらに最近では、パスワードそのものを一切使わずに生体認証だけで安全にログインできる次世代の標準仕様「パスキー(Passkey)」に対応するサービスが急速に広がっています。パスキーが利用できるサービスでは積極的に設定を切り替えていくことで、パスワードリスト攻撃の脅威から完全に身を護ることができます。
安易な一括入力フォームを避け、連絡先開示のタイミングをコントロールする
もう一つの重要な自己防衛は、「自分の個人情報を開示するタイミングと範囲の主導権を、常に自分自身が握ること」です。「無料」「一括で便利」「お得な情報をお届け」といった魅力的な言葉が並ぶ入力フォームに出会ったときこそ、一呼吸置いてその仕組みを冷静に見つめ直す姿勢が求められます。
入力フォームの送信ボタンを押す前に、利用規約やプライバシーポリシーに「提携パートナーへの提供」「第三者への情報開示」「広告主からの連絡」といった項目が含まれていないかを必ず確認してください。そうした記載がある場合、送信した瞬間にあなたの電話番号は数十社から数百社の見知らぬ事業者に渡り、回収不可能な状態になってしまいます。
住まい探しにおいて最も安全なアプローチは、安易な一括サイトに個人情報を預けるのではなく、信頼できる専門のアドバイザーや直接相談できる窓口を自ら選び、まずは電話番号を明かさずに匿名の状態で条件や相場、初期費用の妥当性をじっくり相談することです。そして、「この会社、この担当者であれば安心して任せられる」と確信が持てて、実際に物件の内見や具体的な申込手続きに進む段階になって初めて、必要な連絡先を提示する。この「情報の段階的開示」を意識するだけで、無用な営業電話やサプライチェーン流出のリスクをほぼ100%回避することができます。
まとめ:透明性と安全性を兼ね備えた新しい住まい探しの基準
住まいを探すという営みは、これからの人生を過ごす大切な拠点を選び、新しい街での暮らしや朝夕の情景に思いを馳せる、かけがえのない人生の節目です。お気に入りの家具をどう配置しようかと考えたり、駅からの帰り道にある静かな商店街の灯りに安らぎを感じたりする時間は、本来、心躍る喜びに満ちているべきものです。
その大切な時間が、深夜や休日に鳴り止まない営業電話の着信音に怯えたり、見覚えのない不審なメッセージに不安を募らせたりすることで汚されてしまうようなことは、決してあってはなりません。AIの進化によってサイバー攻撃が機械化・自動化され、複雑に入り組んだサプライチェーンの隙間から個人情報が拡散しやすい現代だからこそ、サービスを提供する事業者側の倫理観と設計哲学が厳しく問われています。
私たちは、これからも「持たない・渡さない・水際で弾く」という揺るぎない設計哲学のもと、生活者のプライバシーと平穏な日常を最優先に守るサービス運営を徹底してまいります。他社への名簿提供を行わず、初期相談で電話番号を要求せず、グローバル水準の認証と水際防御でデータを守り抜く。この静かな防犯設計の基盤があるからこそ、お客様は余計な心配をすることなく、ご自身のペースで心から納得のいく住まい選びに向き合うことができます。
当サービスでは、業者間流通データベースに掲載されている最新の募集状況のお調べや、他社で出された初期費用見積もりの客観的な精査、気になる物件のセカンドオピニオン診断を、生活者のペースに合わせて丁寧にご案内しております。スマートフォンをご利用中の方は画面下の固定ボトムナビから、パソコンをご利用中の方はページ下部のフッターエリアから、初期費用シミュレーターをはじめとする各種スマートツールをいつでも自由にご活用いただけます。大切な個人情報の安心をしっかりと確保した上で、あなたにとって最も自然体で心地よい住まい探しを一歩前へ進めてみてください。
不正アクセスと個人情報保護に関するよくある質問
Qなぜ当サービスでは最初の物件診断や相談で電話番号を登録しなくていいのですか?
A生活者が住まい探しを始める初期段階において、最も必要なのは「気になる物件が現在も募集中か」「初期費用の相場や内訳が適正か」という客観的な情報であり、営業担当者からの電話連絡ではないためです。また、セキュリティの観点からも「預かっていないデータは絶対に漏洩しない」というゼロトラスト原則に基づき、初期利用時は電話番号をお預かりしない最小保持設計を採用しています。しつこい営業電話の心配なく、ご自身のペースで安心してご相談いただけます。
Q過去に一括見積もりサイトに登録してしまった個人情報は、今から削除できますか?
A一括見積もりサイトの運営元に対して個人情報保護法に基づく「利用停止・消去請求」を行うことは可能ですが、すでに提携先の数十社〜数百社の不動産会社へ配信・同期されてしまった名簿データについては、各社が個別に保有しているため、一括サイト側からすべてを回収・削除することは実務上極めて困難です。今後の自衛策として、かかってきた不審な電話には出ずに着信拒否を設定すること、迷惑SMSのリンクは絶対に開かないこと、そして今後は名簿を提携先へ共有しない直接完結型のサービスを選ぶことが重要です。
Q多要素認証(MFA)が設定されていると、なぜパスワードが漏れても安全なのですか?
A従来のパスワード認証は「知識情報(本人が知っている文字列)」の1要素だけでログインを許可するため、他社から漏洩したIDとパスワードを使われると突破されてしまいます。一方、多要素認証(MFA)では、知識情報に加えて「所持情報(本人のスマートフォンに届くワンタイムコードや専用認証アプリ)」や「生体情報(指紋や顔認証)」という異なる要素の同時提示を求めます。そのため、万が一攻撃者がパスワードを入手して入力しても、手元にあるスマートフォンでの承認がない限りログインを完全に阻止できます。
Qクラウド玄関口(WAF)での水際遮断とは、具体的にどのような仕組みですか?
Aマンションに例えると、エントランスの手前に設けられた24時間稼働の警備ゲートのような仕組みです。インターネットから当サービスのWebサイトへ届くすべてのアクセス通信は、まず世界規模のクラウド防護基盤(WAF)を通過します。ここで、世界中のサイバー攻撃データをもとに、不正な自動巡回ボット、既知の脆弱性を狙った攻撃リクエスト、海外からの不審な集中アクセスなどをミリ秒単位で検知・判別し、危険な通信をエッジ(玄関口)で100%水際遮断(Fail-Closed)します。これにより、お客様のデータを管理する本丸のサーバーには不正なリクエストが1件も到達しない安全な構造を保っています。
執筆者:Sorai Tokyo 編集部(宅地建物取引士 監修)
足立区・葛飾区など東京城東エリアの住まい選びと生活QOL向上を専門とする不動産コンサルティングチーム。宅地建物取引士の専門知識に基づき、初期費用の適正化や地域の住みやすさ、失敗しないお部屋探しのポイントをわかりやすくお届けします。